
Dijital Kimlik Cüzdanı Nedir? Neden Daha Az Veri Paylaşımı Önemli?
Dijital kimlik cüzdanları yalnız kimliği telefona taşımıyor; hangi bilginin ne zaman ve kiminle paylaşılacağını yeniden tanımlıyor. Kullanıcı kontrolü ve veri minimizasyonunun neden öne çıktığını öğrenin.
Yayın: Güncelleme:
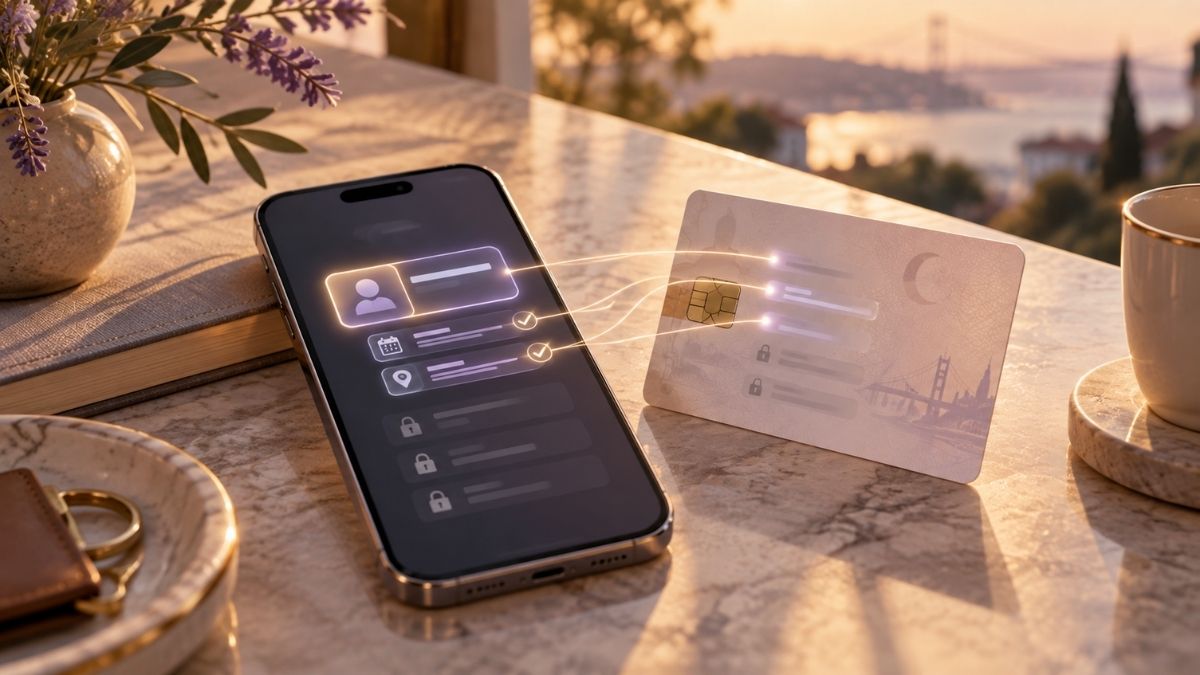
Dijital kimlik cüzdanları, kimlik bilgilerini yalnızca dijital ortamda saklayan uygulamalar değildir. Asıl dönüşüm; bir hizmete kim olduğunuzu kanıtlarken gereğinden fazla kişisel veri paylaşmak zorunda kalmamanız fikrinde yatıyor.
Avrupa Birliği’nin Dijital Kimlik Cüzdanı yaklaşımı ve Yeni Zelanda’daki güncel dijital kimlik güven çerçevesi, farklı hukuk sistemlerinde aynı temel soruya verilen iki örnek cevap sunuyor: Bir dijital kimlik sistemi güvenli olurken kullanıcı kontrolünü ve gizliliği nasıl korur?
Dijital kimlik cüzdanı nedir?
Dijital kimlik cüzdanı; kişinin kimliğini veya belirli niteliklerini dijital ortamda kanıtlayabilmesini sağlayan bir uygulama ve güven altyapısıdır. Kimlik bilgileri, sürücü belgesi, eğitim belgesi veya başka doğrulanabilir bilgiler cüzdanda tutulabilir ve gerektiğinde hizmet sağlayıcıya sunulabilir.
Avrupa Komisyonu, Avrupa Dijital Kimlik Cüzdanlarının çevrimiçi ve fiziksel hizmetlerde kimlik doğrulama, dijital belgeleri saklama ve paylaşma, ayrıca elektronik imza gibi işlevleri desteklemesini öngörüyor. Kullanıcının hangi bilgiyi paylaşacağını kontrol etmesi de çerçevenin temel ilkelerinden biri. Avrupa Komisyonu’nun güncel dijital kimlik çerçevesi bu yaklaşımı doğrudan tanımlıyor.
“Kimliğimi doğrulamak” neden bütün kimlik bilgilerimi paylaşmak anlamına gelmemeli?
Bir hizmetin sizden istediği şey çoğu zaman tam kimliğiniz değildir. Örneğin yalnızca belirli bir yaşın üzerinde olduğunuzu, belirli bir ülkede ikamet ettiğinizi veya geçerli bir yetkiye sahip olduğunuzu kanıtlamanız yeterli olabilir.
Veri minimizasyonu bu noktada önem kazanır. Amaç, doğrulama için gereken asgari bilginin paylaşılmasıdır. Böylece hizmet sağlayıcı ihtiyacından fazla veri toplamaz; kullanıcı da kimlik bilgisinin tamamını gereksiz yere açığa çıkarmaz.
Avrupa’da ne değişiyor?
Avrupa Dijital Kimlik çerçevesi, üye devletlerin ortak teknik kurallarla çalışan dijital kimlik cüzdanları sunmasını hedefliyor. Cüzdanların kullanıcıya hangi veriyi hangi hizmetle paylaşacağını seçme imkânı vermesi, birlikte çalışabilirlik ve gizlilik yaklaşımının merkezinde bulunuyor.
Finlandiya’da 1 Ekim 2026’da yürürlüğe giren ulusal mevzuat da bu dönüşümün uygulama aşamasına geçtiğini gösteriyor. Finlandiya hükümeti, cüzdanların elektronik kimlik doğrulama, elektronik imza ve dijital belgelerin sunulmasında kullanılmasını; kullanımın gönüllü olmasını ve kullanıcıların kişisel bilgilerinin kullanımında daha fazla kontrol sahibi olmasını öngörüyor. Finlandiya hükümetinin açıklaması güncel uygulama çerçevesini özetliyor.
Yeni Zelanda örneği bize ne söylüyor?
Yeni Zelanda’nın Digital Identity Services Trust Framework yapısı dijital kimlik hizmetlerini yalnız teknik doğrulama açısından değerlendirmiyor. Akreditasyon sürecinde güvenlik, gizlilik ve kimlik yönetimi birlikte ele alınıyor.
28 Eylül 2026’dan itibaren yeni akreditasyon başvurularının güncel konsolide kurallara uyması gerekiyor. Bu kurallar; güven düzeyleri, gizlilik korumaları ve doğrulanabilir kimlik bilgilerinin birlikte çalışabilirliği gibi alanları kapsıyor. Yeni Zelanda’nın güncel akreditasyon rehberi bu gereklilikleri açıklıyor.
Güvenilir dijital kimlik için hangi ilkeler birlikte düşünülmeli?
Kimlik iddiasının kanıtı
Sistem, “bu kişi bu kimliği kullanıyor” iddiasının hangi kanıta dayandığını açıkça tanımlamalıdır. Hesaba giriş yapmak ile gerçek kişi kimliğini doğrulamak aynı şey değildir.
Veri minimizasyonu
Doğrulama için gerekli olmayan kişisel veriler toplanmamalı veya paylaşılmamalıdır. Daha fazla veri her zaman daha fazla güven anlamına gelmez; bazen yalnızca daha büyük bir veri riski oluşturur.
Kullanıcı kontrolü
Kullanıcı hangi bilginin, hangi amaçla ve hangi hizmete sunulduğunu anlayabilmelidir. Kontrol yalnız izin ekranı göstermek değil, veri akışını gerçekten sınırlandırmak anlamına gelir.
Güven düzeyinin açık olması
Her doğrulama yöntemi aynı şeyi kanıtlamaz. E-posta erişimi, sosyal hesap bağlantısı, NFC ile belge eşleşmesi veya daha güçlü kriptografik kontroller farklı güven kanıtlarıdır. Bunları tek bir “doğrulandı” etiketi altında toplamak yanlış beklenti yaratabilir.
Eonarya bu ilkeleri nasıl uygular?
Eonarya bir dijital kimlik cüzdanı değildir. Ancak kimlik doğrulama yaklaşımında benzer bir prensip kullanır: her kanıtın neyi gösterdiği ayrı tutulur.
Apple ve Google hesap bağlantıları yalnız hesap erişimi ve oturum sağlayıcı kanıtıdır. NFC Kimlik Eşleşmesi ise karttan doğrulanan ad, soyad ve doğum tarihini profil bilgileriyle karşılaştıran ayrı bir kanıttır.
Eonarya, kimlik eşleşmesi kaydında T.C. kimlik numarasını, ham NFC kart verisini, MRZ girdilerini veya kart kopyasını saklamaz. Amaç, ihtiyaç duyulan doğrulama sonucunu üretirken gereksiz ham kimlik verisini kalıcı hale getirmemektir.
Bu yaklaşım “resmî kimlik doğrulandı” veya “tam güvenlik” anlamına gelmez. Doğrulamanın kapsamı, yöntemi ve sınırları ayrı tutulur.
Dijital kimlikte asıl değişim nedir?
Dijital kimliğin geleceği yalnız plastik kartın telefona taşınması değildir. Asıl değişim; kimlik doğrulamanın daha seçici, daha açıklanabilir ve daha az veriyle yapılabilmesidir.
İyi tasarlanmış bir sistem, kullanıcıdan mümkün olan en fazla bilgiyi toplamak yerine işlem için gerçekten gerekli olan kanıtı istemelidir. Dijital kimlik cüzdanları ve güven çerçeveleri bu nedenle yalnız teknik bir yenilik değil, kişisel veri kullanım biçiminde de önemli bir dönüşümdür.